WordPressの脆弱性(CVE-2026-87902)の対応
2026年は、色々とセキュリティに関する脆弱性が多く発生しており、非常に気を使う年になっています。
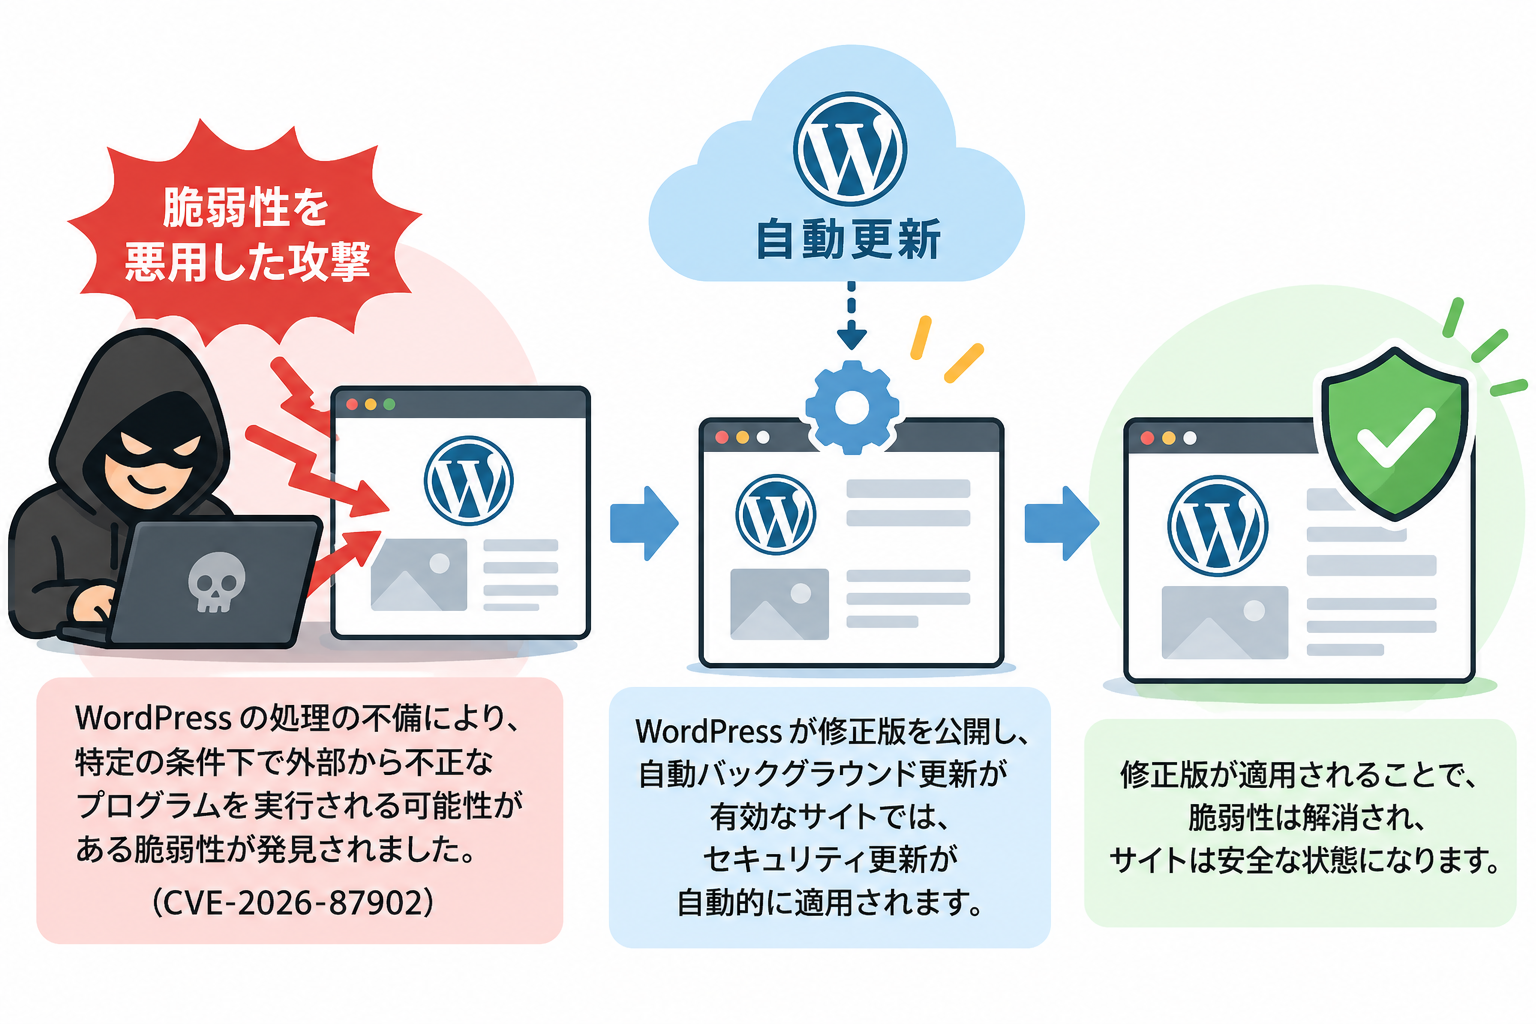
最近発生した「CVE-2026-87902」は、WordPress本体のページテンプレートを読み込む処理に見つかった重大な脆弱性として2026年9月22日に公表されました。
簡単に言うと「WordPressの処理に不備があり、特定の条件下では、外部から不正なプログラムを実行される可能性がある脆弱性」ということになります。
ややこしいのですが、脆弱性自体は重大です。
未認証の外部攻撃者が、サーバー環境やテーマなどの条件がそろった場合に任意のPHPファイルを読み込ませ、最終的にリモートコード実行につながる可能性があります。
ただ、WordPress側のセキュリティ対応が幅広く、バージョン4.7以降で、WordPressの自動バックグラウンド更新が有効・正常に動作しているサイトなら自動適用されます。
マイナー・セキュリティの自動バージョンアップを止めていない限り、気づいたら終わっているというケースも多くあるかと思います。
慌ててWordPressのバージョンを最新の7.1系にする前に冷静になって対応をすることをオススメ致します。
本件のFIX情報は以下のサイトで公表されています。
https://wordpress.org/documentation/wordpress-version/version-7-1-2/
弊社では、WordPressの保守やバージョンアップ対応を行っております。
最近ではセキュリティ関連が多いため、定期バージョンアップのタイミングでテーマの脆弱性検証も行なうようにしております。詳しくはお問い合わせフォームからお問い合わせください。
 お問合せ