WordPress公式プラグインは本当に安全? 更新時のリスクと2026年に始まったセキュリティ審査
WordPressのセキュリティ対策として、「WordPress本体やプラグインを常に最新版に更新しましょう」という説明をよく目にします。
古いプラグインには、修正されていない脆弱性が残っている場合があります。そのため、適切なバージョンアップは重要です。
しかし、**新しいバージョンだから安全、WordPress.orgで公開されているから安全、とは限りません。**
実際に、WordPress.orgのプラグイン更新機能を悪用して、不正なプログラムが配信された事件が発生しています。
また、WordPress.org自身も、従来の更新配信には一貫したセキュリティ審査の工程がなかったことを認め、2026年から新しい検査制度を導入しました。
この記事では、WordPress.orgの公式発表と公開資料をもとに、プラグインの審査制度、実際に発生した事件、2026年に導入された新しい対策について解説します。
1. WordPress.orgのプラグインは、どのように審査されてきたのか?
WordPress.orgでは、新しいプラグインを公式ディレクトリに登録する際、セキュリティや公開基準に関する審査が行われます。
一方、公開後のバージョンアップについては、従来、新規登録時と同じような審査を毎回実施する仕組みではありませんでした。
2026年6月5日、WordPress.orgは公式ブログ「Protect The Shire」において、従来の更新配信の仕組みについて説明しています。
それによると、プラグインやテーマは初回登録時に人による審査を受ける一方、公開後の更新版は開発者の操作によって速やかに配信される仕組みでした。
さらに、2026年9月9日の公式発表では、更新版が登録されてから利用者に届くまでの間に、一貫したセキュリティ審査の工程が存在しなかったことが説明されています。
つまり、**初回登録時に審査されたプラグインであっても、その後のすべての更新版が同じ基準で審査されていたわけではありません。**
参考:WordPress.org公式発表
– [Protect The Shire(2026年6月5日)](https://wordpress.org/news/2026/06/pts/)
– [Automated security review for plugin releases(2026年9月9日)](https://make.wordpress.org/plugins/2026/09/09/automated-security-review-for-plugin-releases/)
2. 2024年、正規のプラグイン更新機能が悪用された
WordPress.orgのプラグイン更新機能が悪用された事件は、実際に発生しています。
2024年6月23日から24日にかけて、WordPress.orgのユーザーアカウント5件が不正アクセスを受けました。
WordPress.orgのプラグインチームによると、攻撃者は他のWebサイトで過去に漏えいしたユーザー名とパスワードの組み合わせを利用して、これらのアカウントに侵入しました。
そして、侵害したアカウントが更新権限を持つ5つのプラグインに対して、不正な更新版を登録しました。
WordPress.orgのプラグインチームは、この事件を2024年6月26日に公表し、影響を受けたプラグインにセキュリティ更新を実施したと説明しています。
この事件では、プラグインの更新権限を持つ開発者のアカウントが侵害されたことで、正規の更新経路が悪用されました。
**プラグインそのものだけでなく、開発者アカウントや更新版の配布経路も、セキュリティ上の重要な管理対象であることが分かります。**
参考:WordPress.org公式発表
– [Keeping Your Plugin Committer Accounts Secure(2024年6月26日)](https://make.wordpress.org/plugins/2024/06/26/keeping-your-plugin-committer-accounts-secure/)
3. プラグインの開発者や所有者は変更できる
もう一つ知っておきたいのが、WordPress.orgに登録されているプラグインの所有者は変更できるという点です。
WordPress.orgの公式マニュアルでは、プラグインの所有権を別の開発者へ移転する手続きが説明されています。
有効インストール数が10,000未満のプラグインについては、現在の所有者が新しい所有者を更新権限のあるユーザーとして追加したうえで、管理画面から所有権を移転できます。
一方、10,000を超えるプラグインなどについては、WordPress.orgのプラグインチームへの申請が必要です。
また、所有権を移転しなくても、更新版を登録できる権限を別のユーザーへ付与することができます。
なお、開発が停止したプラグインを第三者が引き継ぐ手続きには、別途コード審査などの規定があります。すべての所有者変更が審査なしで行われるわけではありません。
所有者変更自体は、開発を継続するために必要な仕組みです。
しかし、開発者や更新権限を持つ人物が変更された場合、それまでとは異なる人物がプログラムの更新に関与することになります。
WordPress.orgの2026年6月5日の公式発表でも、善意で開発されていたプラグインが、悪意のある新しい開発者に売却された事例に言及しています。
このように、信頼して利用していたプラグインであっても、開発体制が将来にわたって同じとは限りません。
なお、今回確認した所有権移転に関する公式資料では、所有者変更時にすべての利用者へ個別通知することが義務付けられているかどうかは確認できませんでした。
参考:WordPress.org公式資料
– [Transferring Your Plugin to a New Owner](https://developer.wordpress.org/plugins/wordpress-org/transferring-your-plugin-to-a-new-owner/)
– [Take Over an Existing Plugin](https://developer.wordpress.org/plugins/wordpress-org/take-over-an-existing-plugin/)
– [Protect The Shire](https://wordpress.org/news/2026/06/pts/)
4. 2026年6月5日、更新版の配信保留制度が始まった
WordPress.orgは2026年6月5日、プラグインやテーマの更新版について、配信前に保留期間を設ける取り組みを発表しました。
従来は、開発者が更新版を登録すると、WordPress.orgの更新機能を通じて速やかに配信されていました。
新しい仕組みでは、更新版が登録されても、一定時間は公式更新APIによる配信を保留します。
当初の保留期間は最大24時間とされていました。
これは、その時間を利用して更新内容を検査し、不正なプログラムや脆弱性が含まれていないか確認するための仕組みです。
ただし、**2026年6月5日の段階で、現在の自動ブロック機能まで完成していたわけではありません。**
配信保留制度の導入と、検査結果に基づく自動ブロックの導入は、分けて考える必要があります。
参考:
– [Protect The Shire(2026年6月5日)](https://wordpress.org/news/2026/06/pts/)
5. 2026年7月28日、実際に不正な更新版を検出
2026年9月9日のWordPress.org公式発表には、新しい自動セキュリティ検査が実際に機能した事例が記載されています。
2026年7月28日、約20,000サイトで利用されていたプラグインの更新版に、バックドアが登録されました。
バックドアとは、攻撃者がシステムに不正アクセスするために設ける、通常の認証や管理手続きを回避する仕組みです。
この更新版について、WordPress.orgの自動セキュリティ検査が問題を検出し、高リスクと判定しました。
問題の更新版は配信保留期間中だったため、WordPress.orgの公式更新APIから利用者へ配信されることはありませんでした。
また、WordPress.orgのプラグインチームは、Wordfenceから通知を受けた26分後に、対象プラグインのダウンロードを停止したと報告しています。
ここで重要なのは、当時はまだ、検査結果によって配信を自動的に停止する仕組みが完成していなかった点です。
自動検査によって問題は検出されましたが、配信停止にはプラグインチームの対応が必要でした。
**この事例は、自動セキュリティ検査が実際に稼働していたことを示す公式記録です。**
一方で、検査結果に基づく完全自動の配信停止には、当時まだ課題が残っていたことも明らかになりました。
参考:
– [Automated security review for plugin releases(2026年9月9日)](https://make.wordpress.org/plugins/2026/09/09/automated-security-review-for-plugin-releases/)
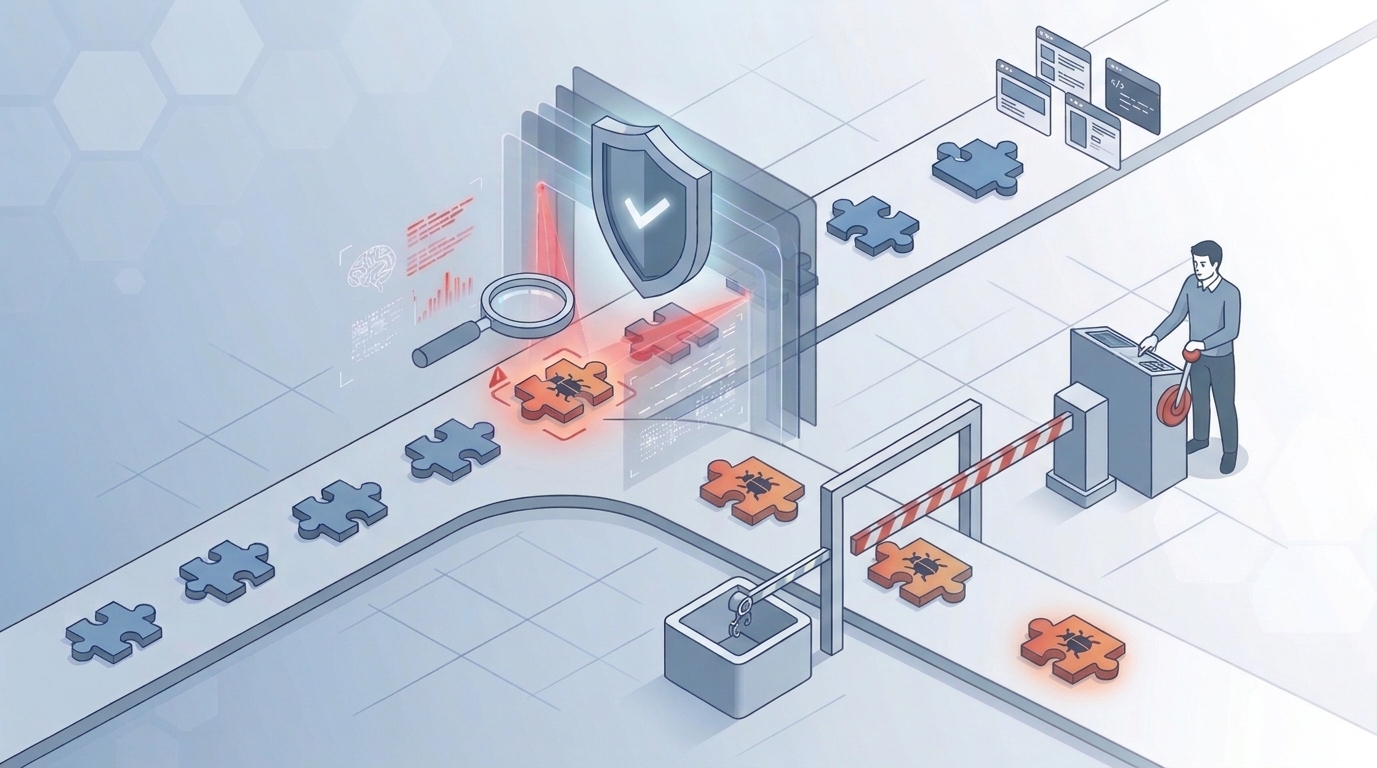
6. 2026年9月9日、自動セキュリティ審査を正式発表
WordPress.orgは2026年9月9日、プラグインの更新版に対する自動セキュリティ審査を正式発表しました。
この仕組みでは、更新版の配信前に複数のAIモデルとJetpack Scanを利用してセキュリティリスクを評価します。
公式資料で説明されている流れは、次のとおりです。
1. 開発者がプラグインの更新版を登録する。
2. 更新版は配信保留期間に入る。
3. 複数のAIモデルとJetpack Scanが更新内容を解析する。
4. 検査結果を照合し、セキュリティリスクを評価する。
5. 高リスクと判定された更新版は、自動的に配信を停止する。
6. ブロック対象とならなかった更新版は、通常の配信工程に進む。
2026年9月9日の発表時点では、保留期間は6時間と説明されています。
また、高リスクによって配信が停止された場合、プラグインの更新権限を持つ開発者へ、検出内容を記載したメールが送信されます。
更新版の配信が停止されても、プラグインそのものが直ちに公開停止になるわけではありません。
問題があると判定されたバージョンは公式更新APIから配信されず、それ以前に配信されていたバージョンは引き続き利用できます。
この仕組みは、WordPress.orgの公式発表に加え、開発者向けの公式マニュアルにも記載されています。
参考:
– [Automated security review for plugin releases](https://make.wordpress.org/plugins/2026/09/09/automated-security-review-for-plugin-releases/)
– [Automated Security Review(公式マニュアル)](https://developer.wordpress.org/plugins/wordpress-org/automated-security-review/)
7. 自動セキュリティ検査について、確認できること・確認できないこと
2026年11月14日時点で、WordPress.orgの公開資料から確認できる内容を整理します。
確認できること
| 項目 | 確認できた内容 |
| 新規登録時の審査 | プラグインの新規登録には審査がある |
| 従来の更新版の審査 | 配信前の一貫したセキュリティ審査工程がなかった |
| 更新版の配信保留 | 2026年6月5日から導入された |
| 自動検査の稼働 | 2026年7月28日の不正コード検出事例がある |
| 自動ブロック | 2026年9月9日に正式発表された |
| 検査方式 | 複数のAIモデルとJetpack Scanを利用 |
| 検査対象 | WordPress.orgの公式更新APIを通じて配信されるプラグインの新しいリリース |
公開資料から確認できないこと
今回確認した公式資料からは、次の情報を確認できませんでした。
– 自動検査でブロックされた更新版の累計件数
– 悪意あるコードの検出率
– 自動検査を通過した後に不正コードが発見された件数
– 2026年9月9日以降に自動ブロックされた個別事例の一覧
– 過去に公開された全バージョンについて、全ソースコードを遡及的に検査した記録
また、WordPress.orgは、複数の検査ツールを組み合わせることで誤判定を減らしているものの、誤判定をゼロにできるわけではないと説明しています。
自動セキュリティ検査は、更新版のリスクを低減するための対策です。
**検査を通過したことが、脆弱性や不正なコードが一切存在しないことの証明になるわけではありません。**
参考:
– [Automated Security Review(公式マニュアル)](https://developer.wordpress.org/plugins/wordpress-org/automated-security-review/)
8. 当社の見解:プラグインの更新は、内容を確認してから行うことが望ましい
※ここからは、前述の公式資料や事例を踏まえた当社の考え方です。WordPress.orgがすべての利用者に要求している運用基準ではありません。
当社では、WordPressのセキュリティ対策として、プラグインを適切に更新することは重要だと考えています。
ただし、「最新版に更新していれば安全」という考え方には注意が必要です。
今回紹介したように、正規の更新経路が悪用された事件があり、プラグインの所有者や更新権限を持つ人物が変わる可能性もあります。
一方、古いバージョンを使い続ければ、既知の脆弱性が残る可能性があります。
そのため、更新すること自体が危険なのでも、更新しないことが安全なのでもありません。
重要なのは、**更新内容とリスクを確認し、必要な更新を適切なタイミングで適用すること**だと考えています。
プラグイン導入時の確認
新しいプラグインを導入する場合、機能や利便性だけでなく、開発元、更新状況、既知の脆弱性などを確認することが望ましいと考えます。
特に、個人情報や会員情報を管理するサイトでは、プラグインがどのようなデータにアクセスし、どのような処理を行うのかも重要です。
プラグイン更新時の確認
更新版については、変更履歴を確認するだけでなく、必要に応じて更新前後のソースコードを比較することが有効だと考えます。
特に、次のような変更は重点的な確認対象となります。
– 外部サーバーとの通信に関する変更
– データベースやファイルへのアクセスに関する変更
– ログイン認証やユーザー権限に関する変更
– 外部からプログラムを取得・実行する処理
– 開発元や更新権限を持つ人物の変更
これらの変更があること自体は、不正なプログラムであることを意味しません。
あくまで、変更内容と必要性を確認するための着眼点です。
コード検査の自動化
プラグインの更新ごとに、すべてのソースコードを人間が確認することは、費用や作業時間の面から現実的ではありません。
そのため、更新前後のコード差分を取得し、自動解析ツールなどで問題を検出する方法が考えられます。
ただし、自動検査でもすべての問題を発見できるわけではありません。
検査結果に応じて、詳細なコードレビューや検証環境での動作確認を組み合わせることが重要です。
重大な脆弱性への迅速な対応
一方で、セキュリティ検査を理由に、必要な更新を長期間先送りすることも適切ではありません。
既に悪用されている重大な脆弱性については、緊急性を評価し、速やかな更新や一時的な防御策を検討する必要があります。
通常の機能追加と、重大なセキュリティ修正では、更新の優先度や確認方法を変えることが合理的だと考えています。
9. WordPress保守に求められること
WordPressの保守では、本体やプラグインを更新し、ホームページが正常に表示されることを確認する作業が一般的に行われています。
これらの作業は、今後も重要です。
一方、プラグインの更新経路そのものが攻撃対象となる事例があることを踏まえると、バージョンアップの実施だけでなく、更新内容の評価も検討すべきだと考えています。
例えば、以下のような管理方法です。
– 利用中のプラグインとバージョンを把握する
– 公開されている脆弱性情報を確認する
– 更新内容や開発元の変更を確認する
– 必要に応じてコード差分の検査を実施する
– 更新後の動作を確認する
– 不審な変更や異常に備えた監視・バックアップを行う
ただし、どの程度の検査が必要かは、Webサイトの用途や扱う情報によって異なります。
一般的な情報発信サイトと、大量の個人情報を管理するサイトでは、必要な対策や許容できるリスクも異なります。
当社では、こうした違いを踏まえ、サイトの重要性に応じた保守とセキュリティ管理が必要だと考えています。
まとめ
WordPress.orgで公開されているプラグインには、新規登録時の審査制度があります。
しかし、2026年以前は、公開後の更新版に対して一貫したセキュリティ審査が行われる仕組みではありませんでした。
実際に、2024年には開発者アカウントの侵害によって不正な更新版が登録された事件が発生しています。
これらのリスクに対応するため、WordPress.orgは2026年6月に更新配信の保留期間を導入し、同年9月には自動セキュリティ審査と高リスク更新版の自動ブロックを正式発表しました。
これは、WordPressのプラグイン配信における重要な改善です。
ただし、新しい検査制度が導入されたことと、すべてのプラグインの安全性が保証されることは同じではありません。
当社では、今後のWordPress管理において、次の考え方が重要だと考えています。
**「最新版に更新すること」だけを目的とせず、「更新内容とリスクを確認したうえで、必要な更新を適切に実施すること」を重視する。**
プラグインを更新しないことにも、無条件に更新することにもリスクがあります。
WordPress.orgが提供する安全対策を活用しながら、利用するWebサイトの重要性に応じた管理を行うことが必要です。
参考資料
本記事は2026年11月14日時点で確認できるWordPress.orgの公式情報に基づいています。
1. WordPress.org「Protect The Shire」(2026年6月5日)
https://wordpress.org/news/2026/06/pts/
2. WordPress.org Plugins Team「Automated security review for plugin releases」(2026年9月9日)
https://make.wordpress.org/plugins/2026/09/09/automated-security-review-for-plugin-releases/
3. WordPress Plugin Handbook「Automated Security Review」
https://developer.wordpress.org/plugins/wordpress-org/automated-security-review/
4. WordPress.org Plugins Team「Keeping Your Plugin Committer Accounts Secure」(2024年6月26日)
https://make.wordpress.org/plugins/2024/06/26/keeping-your-plugin-committer-accounts-secure/
5. WordPress Plugin Handbook「Transferring Your Plugin to a New Owner」
https://developer.wordpress.org/plugins/wordpress-org/transferring-your-plugin-to-a-new-owner/
6. WordPress Plugin Handbook「Take Over an Existing Plugin」
https://developer.wordpress.org/plugins/wordpress-org/take-over-an-existing-plugin/
 お問合せ